
Studija slučaja
Hiperlink Security na 31 WordPress webu, bez ijedne pokvarene stranice.
Hiperlink Security naš je besplatni WordPress dodatak. Nakon što ga je WordPress.org odobrio, instalirali smo ga na 31 web o kojem brinemo: naš web, webove klijenata koje održavamo te sadržajne webove i portale koje sami vodimo. Dvadeset devet ih je napravljeno u jednoj noći, uz provjeru svakog weba prije prelaska na sljedeći.
Dodatak
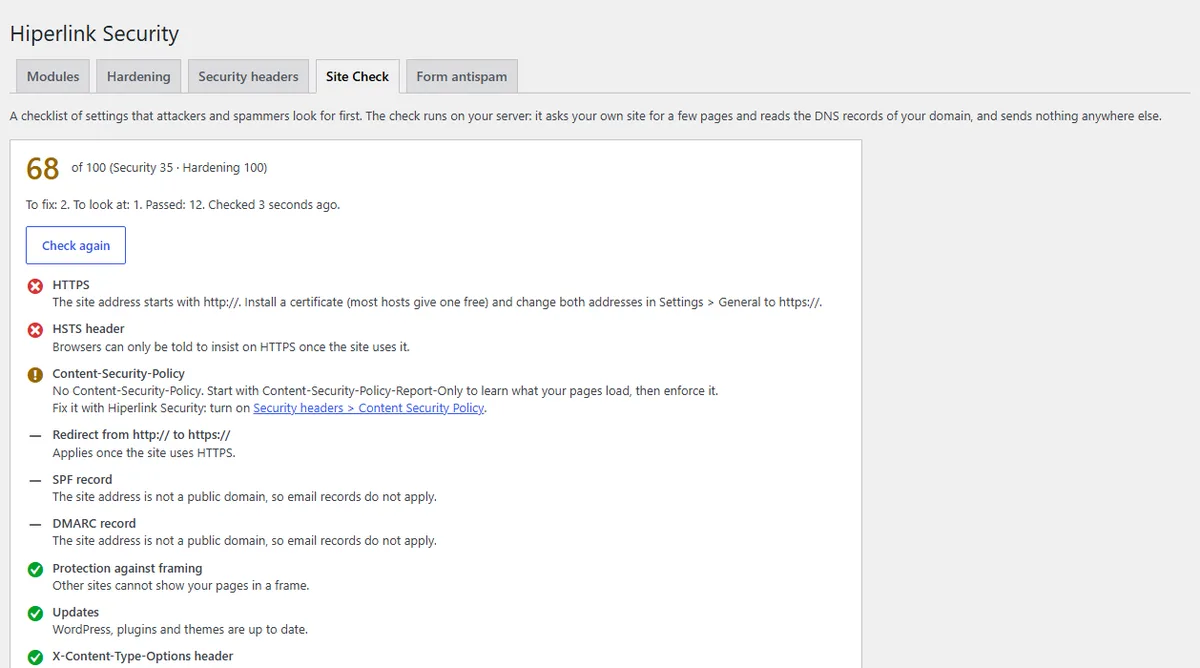
Provjera weba, s rješenjem za svaku stavku.
Polazno stanje
Trideset i jedan web, svaki malo drukčiji.
Webovi tvrtki, portali, blogovi i jedna multisite mreža, s različitim temama, dodacima za predmemoriju i hostingom. Nova instalacija WordPressa otkriva korisnička imena kroz poveznice autora i REST API, odgovara na pingbackove, ispisuje svoju inačicu u kodu stranice i ostavlja readme.html u korijenu weba. Dio webova već je dio toga skrivao vlastitim kodom, a dio nije.
Webove ne imenujemo. Popis webova i alata koje koriste više bi pomogao napadaču nego vama.
Što smo napravili
Jedan dodatak, iste postavke svugdje.
01
S WordPress.org, uz sigurnosnu kopiju prije
Svaki web dobio je dodatak iz službenog direktorija, a ne iz zip datoteke, pa nadogradnje stižu na uobičajen način. Prije svake instalacije spremili smo kopiju baze weba.
02
Osnovna zaštita
Korisnička imena skrivena su iz poveznica autora i REST API-ja, pingbackovi i trackbackovi su isključeni, a inačice WordPressa više nema u kodu stranice ni u feedovima. Modul može ukloniti i readme.html i license.txt, koji također navode inačicu.
03
Provjera weba
22 provjere postavki koje napadači prve traže: HTTPS i sigurnosna zaglavlja, vidljive inačice, korisnička imena, XML-RPC, nadogradnje na čekanju, inačica PHP-a, prikaz grešaka, korisnik „admin” te SPF i DMARC. Provjera radi na poslužitelju samog weba i ništa ne šalje drugamo.
04
Ništa drugo
Pri uvođenju nismo mijenjali način prijave ni za koga, a sigurnosni alati koje su webovi već imali ostali su na mjestu. Moduli koji mijenjaju prijavu ili šalju nova zaglavlja ostali su isključeni; njihovo uključivanje zasebna je odluka svakog vlasnika.
Provjere
Svaki web provjeren prije sljedećeg.
- Predmemorija stranica je očišćena, pa posjetitelji dobivaju stranice s novim postavkama.
- Naslovnica i članci učitavaju se kao prije. Na mreži portala usporedili smo HTML, meta oznake i zaglavlja s kopijom od prije instalacije.
- Nakon instalacije pregledan je PHP zapis grešaka, u potrazi za novim retcima.
- Provjera weba pokrenuta je na svakom webu, a svako upozorenje pregledano.
Rezultati
Nijedna pokvarena stranica, jedna lažna uzbuna.
- 31 web, nijedna nova PHP greška: nijedna stranica nije prestala raditi i za posjetitelje se ništa nije promijenilo.
- Manje od sat vremena za 29 webova napravljenih u jednoj noći, uključujući provjere na svakom webu.
- Ocjena osnovne zaštite od 86 do 96 od 100 u provjeri weba, na svakom webu na kojem smo je zabilježili.
- Jedna lažna uzbuna, ispravljena isti dan: na 17 webova provjera je upozoravala na javna korisnička imena iako su bila skrivena. Ti webovi poveznice autora šalju na naslovnicu, a provjera je ime domene u toj adresi pročitala kao korisničko ime. Inačica 1.1.17 gleda samo putanju i istog je dana bila na WordPress.org.
Provjera navodi i ono što dodatak ne može promijeniti, kao što su zapisi za e-poštu u DNS-u i zaglavlja koja šalje poslužitelj. To se rješava izvan WordPressa. Svaki web ponovno provjeravamo dva dana nakon instalacije i rezultat ćemo dodati ovdje.
Isprobajte
Besplatno, za bilo koji WordPress web.
Dodatak je besplatan, pod licencijom GPL. Njegova stranica na našem webu navodi svaki modul i postavku.
Korištene usluge: sigurnost weba i održavanje web stranica.
Želite znati što vaš web pokazuje napadačima?
Besplatna provjera gleda vaš web izvana i odmah pokazuje rezultat.